
Cette page a été traduite du néerlandais à l'aide de l'IA.
Ce que mon agent peut résoudre lui-même sur mon serveur
Dans mon article précédent, je vous racontais comment Tom Verheyden m'avait transféré un avertissement concernant de nouvelles failles de sécurité. Et comment j'ai ensuite demandé à mon agent Webmaster de surveiller et de mettre à jour mes serveurs lui-même à l'avenir. Après environ vingt-cinq minutes, il avait terminé. Il avait construit deux compétences et une automatisation qui les fait tourner deux fois par jour. Vous voulez vous lancer vous-même ? Copiez le prompt de départ au bas de cet article, et laissez d'abord votre agent faire un inventaire de votre propre serveur.
Je veux vous montrer aujourd'hui comment cela fonctionne. Je laisse de côté mes propres paramètres, il s'agit du principe. Et je pense que ce principe vous sera également utile. Surtout si vous avez mis quelque chose en ligne vous-même après un atelier sur Claude, les agents ou le vibe coding.
Le schéma
Mon agent m'a donné un petit schéma à la fin. Je l'ai traduit ici et rendu un peu plus général.
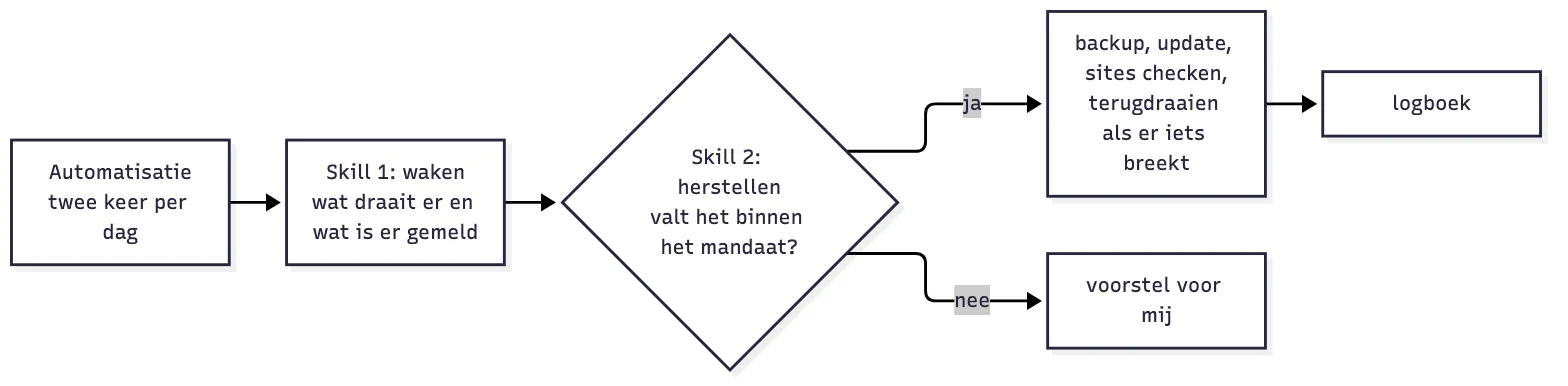
La première compétence ne fait donc que regarder. Elle compare ce qui tourne sur mes serveurs avec les failles signalées. Ensuite, la deuxième compétence décide pour chaque problème si elle peut le résoudre elle-même. Si elle le peut, elle le fait et note ce qu'elle a fait. Si elle ne le peut pas, je reçois une proposition.
Toutes les sources n'ont pas le même poids
Dans mon prompt, j'avais demandé de comparer des sources fiables. Mon agent a en fait classé ces sources en trois niveaux, et j'ai trouvé cela très judicieux.
Le premier niveau correspond aux créateurs eux-mêmes. Les personnes derrière Node.js ou PHP, les créateurs du système d'exploitation et les bases de données officielles recensant les failles dans les paquets open source. Seules ces sources peuvent confirmer qu'une version présente une faille, et quelle version la résout.
Le deuxième niveau comprend les sources indépendantes qui déterminent l'urgence. Par exemple, la liste des failles qui sont réellement exploitées en ce moment. Ou les avis du CCB, le centre belge pour la cybersécurité. Si une faille s'y trouve, elle est traitée en priorité.
Le troisième niveau concerne les actualités, les résultats de recherche et les e-mails comme celui de Tom. Ils ne valent que comme indication. Sur cette base, rien ne change jamais de manière automatique sur mon serveur. J'ai trouvé cela plutôt amusant, car c'est justement un e-mail de ce type qui a déclenché tout l'exercice.
Continuez à lire gratuitement
Inscrivez-vous gratuitement avec votre adresse e-mail pour continuer la lecture. Votre compte vous ouvre les articles gratuits de l'espace d'apprentissage ; la suite est réservée aux abonnés, à partir de Learn Plus.